En el desarrollo de software moderno, la velocidad de entrega es clave, pero la seguridad no puede quedarse atrás. Aquí es donde entra DevSecOps, una práctica que integra la seguridad como parte esencial y continua del ciclo de vida del desarrollo, desde el diseño hasta la operación.
Ya no se trata de añadir controles de seguridad al final, sino de incorporarlos desde el inicio, de manera automatizada, colaborativa y constante.
¿Qué es DevSecOps?
DevSecOps es la evolución natural de DevOps, donde la seguridad (Sec) se convierte en un componente integral junto con desarrollo (Dev) y operaciones (Ops). Esta metodología busca eliminar los silos tradicionales entre equipos, promoviendo un flujo de trabajo unificado que favorezca la agilidad sin comprometer la ciberseguridad.
DevSecOps permite detectar vulnerabilidades temprano, automatizar controles de seguridad, reducir costos de corrección y mantener la protección continua en entornos productivos.
Origen y fundamentos de DevSecOps
DevSecOps surge como respuesta a:
- La necesidad de anticipar riesgos de seguridad en ciclos de desarrollo acelerados.
- Fomentar la responsabilidad compartida en la seguridad del software.
- Implementar controles automáticos y revisiones continuas.
- Mantener la entrega ágil mediante herramientas y procesos colaborativos.
Principios clave de DevSecOps
Shift Left Security (Desplazar la seguridad a la izquierda)
Integrar seguridad desde las fases más tempranas del desarrollo permite identificar y corregir vulnerabilidades antes de que escalen, lo cual reduce el impacto y los costos.
Automatización de pruebas y controles
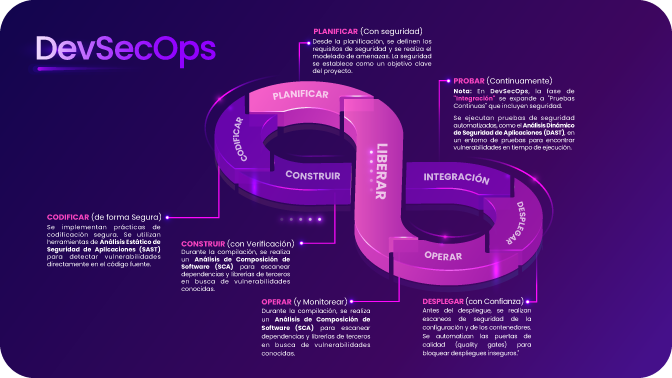
El uso de herramientas como SAST, DAST, IAST o RASP permite ejecutar análisis repetibles y precisos sin intervención manual, mejorando la eficiencia y calidad del software.
Gestión continua de vulnerabilidades
El monitoreo constante y automatizado ayuda a mantener un entorno actualizado, detectar nuevas amenazas y aplicar parches o mitigaciones de forma proactiva.
Cómo implementar DevSecOps paso a paso
Implementar DevSecOps no es solo una cuestión técnica, requiere cambio cultural, procesos claros y herramientas adecuadas.
1. Evaluar el estado actual
- Diagnostica tus procesos y herramientas actuales.
- Identifica los puntos críticos de seguridad en el ciclo de desarrollo.
2. Fomentar una cultura de seguridad compartida
- Capacita a todos los miembros del equipo en buenas prácticas de ciberseguridad.
- Define la seguridad como una responsabilidad colectiva.
Una de las formas más efectivas de fortalecer esta cultura es fomentar la colaboración real entre desarrolladores y especialistas en ciberseguridad ofensiva. Cuando ambos trabajan como aliados —en lugar de en silos—, se acelera la detección de vulnerabilidades y se construye software más resiliente desde el inicio.
📖 Si quieres profundizar en cómo lograr este enfoque, te recomendamos leer este artículo:
👉 Hackers y desarrolladores: aliados para un software seguro
3. Integrar herramientas de seguridad automatizadas
- SAST: SonarQube, Checkmarx.
- DAST: OWASP ZAP, Burp Suite.
- IAST/RASP para análisis en tiempo de ejecución.
- Escaneo de dependencias: Snyk, Dependabot.
- Security as Code: Terraform + Sentinel, OPA (Open Policy Agent).
4. Adaptar la infraestructura y los pipelines CI/CD
- Asegura cada paso del pipeline: builds, tests, despliegues.
- Versiona y audita la infraestructura como código.
5. Monitoreo y respuesta en tiempo real
- Implementa herramientas como Prometheus, Grafana, ELK.
- Define planes de respuesta ante incidentes de seguridad.
6. Mejora continua y métricas claras
- Realiza retrospectivas centradas en seguridad.
- Mide KPIs como tiempo de remediación, cobertura de escaneo y número de incidentes.
+. Equipos íntegros
- Establece Security Champions en cada equipo para liderar prácticas seguras y actuar como puente entre desarrollo y seguridad.
Beneficios tangibles de implementar DevSecOps
♾️ Detección temprana de vulnerabilidades
- Menor costo de corrección (hasta 50% de ahorro).
- Reducción de incidentes en producción.
- Menor impacto para los usuarios finales.
♾️ Mayor cumplimiento normativo
- Automatización de reportes y trazabilidad.
- Adaptación ágil a nuevas regulaciones.
- Auditorías más simples y efectivas.
♾️ Mejora de reputación y confianza
- Mayor seguridad percibida por usuarios y stakeholders.
- Reducción de incidentes públicos.
- Posicionamiento competitivo en el mercado.
♾️ Implementación gradual y controlada
- Empieza con pilotos en áreas críticas.
- Define métricas de éxito desde el inicio.
- Escala con base en resultados reales.
♾️ Colaboración entre equipos
- Canales de comunicación claros.
- Roles y responsabilidades definidos.
- Espacios para retroalimentación continua.
DevSecOps como evolución del desarrollo moderno
En conclusión, adoptar DevSecOps es más que una decisión técnica: es un cambio cultural que coloca la seguridad al centro del ciclo de desarrollo. Esta metodología no solo mejora la postura de seguridad, sino que también:
- Acelera el tiempo de entrega al mercado.
- Reduce costos operativos.
- Fortalece la confianza de los usuarios.
En un entorno donde las amenazas evolucionan rápidamente, las organizaciones que adoptan DevSecOps estarán mejor preparadas para innovar con seguridad, velocidad y confianza.
¿Tu MVP está listo para salir al mercado… pero también para resistir un ataque?
Descubre cómo aplicar principios de DevSecOps desde el día uno y evitar que tu producto mínimo viable se convierta en tu mayor riesgo. 👉 sigue este enlace
Pero implementar DevSecOps no solo implica automatización y cultura. También requiere validar en condiciones reales si tu infraestructura, código y procesos pueden resistir ataques inteligentes.
En 7WAY Security, nuestro Red Team te ayuda a poner a prueba tu entorno con ejercicios de ethical hacking avanzados, diseñados para simular ataques reales, encontrar fallas críticas y darte evidencia técnica para mejorar.
🔎 Descubre cómo nuestros servicios de Ethical Hacking y Red Teaming fortalecen la madurez de tu ciclo DevSecOps: 👉 Red Team 7WAY SECURITY