Las principales campañas que representan una amenaza para las organizaciones y empresas en general desde el ámbito de la ciberseguridad son aquellas de ingeniería social: el comportamiento humano resulta inverosímil cuando encuentra retos y escenarios desconocidos, por lo cual nunca hay una sensación de completa seguridad al interactuar con recursos tecnológicos que asociados a nuestra información personal identificable (PII). Los ataques Browser-In-The-Middle aprovechan como punto de partida diferentes tácticas de ingeniería social para que inconscientemente las víctimas faciliten al acceso a un grupo de recursos técnicos mas valiosos en segundo plano.
¿Qué es un ataque Browser-in-the-Middle (BitM)?
Un ataque Browser-in-the-Middle (BitM) permite a los ciberdelincuentes controlar la sesión de un usuario desde el navegador, sin necesidad de comprometer el dispositivo o la red. Esta técnica se basa en la creación de un entorno web falso que imita sitios legítimos. Una vez que el usuario interactúa con la página clonada, el atacante puede interceptar datos sensibles como credenciales, tokens de acceso y códigos de autenticación multifactor.
¿En qué se diferencia del Man-in-the-Middle (MitM)?
Aunque ambos buscan interceptar comunicaciones, sus métodos difieren. El MitM actúa a nivel de red, interceptando paquetes entre cliente y servidor, usualmente mediante técnicas como ARP spoofing o certificados maliciosos. En cambio, el BitM actúa directamente desde el navegador, usando interfaces visuales legítimas falsificadas para engañar al usuario y tomar el control de su sesión en tiempo real.
Principales características del BitM
- Control desde navegador: No se requiere instalar malware en el equipo.
- Intercepción visual y funcional: El atacante puede ver y manipular todo lo que el usuario hace en el sitio falso.
- Captura de sesión y tokens: Incluye cookies, JWTs y otros mecanismos de autenticación.
- Evasión de MFA: Si el usuario ya ha autenticado, el atacante puede reutilizar la sesión activa.
- Alta fidelidad de interfaz: Las páginas falsas son casi indistinguibles de las originales.
Cómo opera un ataque BitM
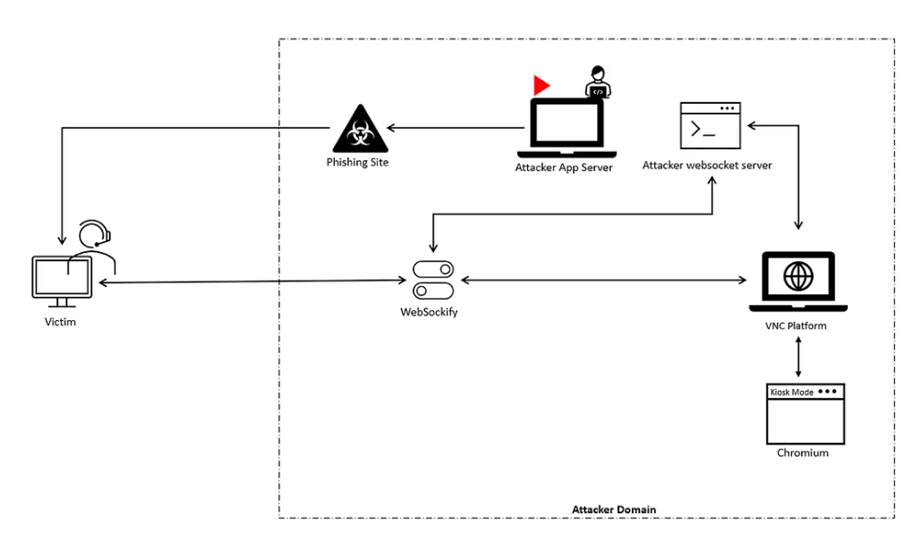
El vector de entrada suele ser un enlace malicioso enviado por redes sociales, SMS o correos electrónicos. Al hacer clic, el usuario es redirigido a una página web clonada que actúa como intermediaria entre él y el sitio real. Esta página se ejecuta en un contenedor aislado controlado por el atacante, quien puede ver las interacciones en tiempo real.
Por ejemplo, campañas recientes utilizaron enlaces incrustados en videos de TikTok que dirigían a sitios falsos de bancos y servicios de correo. Desde allí, las víctimas introducían sus credenciales y tokens MFA, los cuales eran inmediatamente capturados y reutilizados por los atacantes.
Estrategias para protegerse del BitM
- Verifica la URL antes de ingresar información sensible.
- Evita enlaces acortados o provenientes de fuentes no confiables.
- Usa autenticación vinculada a dispositivos, como tokens físicos o biometría.
- Implementa cookies con flags Secure y HttpOnly para evitar su exposición.
- Monitorea sesiones activas y configura alertas ante accesos inusuales.
- Actualiza tu navegador y extensiones de forma regular.
Recomendaciones adicionales
- Capacita a los usuarios para reconocer sitios falsos y patrones de comportamiento anómalos.
- Implementa herramientas de detección de comportamiento como UEBA (User and Entity Behavior Analytics).
- Aplica políticas de Zero Trust que limiten el acceso basado en contexto y no en confianza implícita.
- Emplea extensiones de seguridad en el navegador que identifiquen sitios clonados o maliciosos.
En resumen
Los ataques Browser-in-the-Middle representan una evolución peligrosa en el ámbito del robo de sesiones web. Su capacidad para operar sin malware y engañar visualmente al usuario los convierte en una amenaza crítica. La defensa efectiva depende de una combinación entre tecnologías de detección, arquitectura de seguridad avanzada y la constante educación de los usuarios.
Si estás interesado en seguir aprendiendo sobre estos temas en 7Way Security estamos disponible para continuar la conversación sobre temas de ciberseguridad.
Referencias:
- Ja1ir4m. (2023). Browser in the middle attack (BitM): The perfect storm for browser hijacking. Medium. https://medium.com/ja1ir4m-redxxxploitz/browser-in-the-middle-attack-bitm-the-perfect-storm-for-browser-hijacking-b88abad8deb5
- The Hacker News. (2025, mayo 3). Hackers Use TikTok Videos to Distribute Browser-in-the-Middle Attack Toolkit. https://thehackernews.com/2025/05/hackers-use-tiktok-videos-to-distribute.html
- The Hacker News. (2025, mayo 6). How Browser-in-the-Middle Attacks Steal Sessions. https://thehackernews.com/2025/05/how-browser-in-middle-attacks-steal.html
- The Hacker News. (2015, septiembre 14). Here’s How Hackers Could Hijack your HTTPS Cookies. https://thehackernews.com/2015/09/https-cookies-hacking.html
- Google Cloud Threat Intelligence. (2024). Session Stealing: Browser-in-the-Middle. https://cloud.google.com/blog/topics/threat-intelligence/session-stealing-browser-in-the-middle
- CYPTD. (2024). Beware of the Browser-in-the-Middle Attack: What it is and how to protect yourself. https://cyptd.com/beware-of-the-browser-in-the-middle-attack-what-it-is-and-how-to-protect-yourself/
- Mitre Corporation. (n.d.). CAPEC-701: Browser-in-the-Middle Attack. https://capec.mitre.org/data/definitions/701.html
- Boffo, S., & Arfaoui, G. (2021). Browser-in-the-Middle (BitM) Attack. ResearchGate. https://www.researchgate.net/publication/350955017_Browser-in-the-Middle_BitM_attack